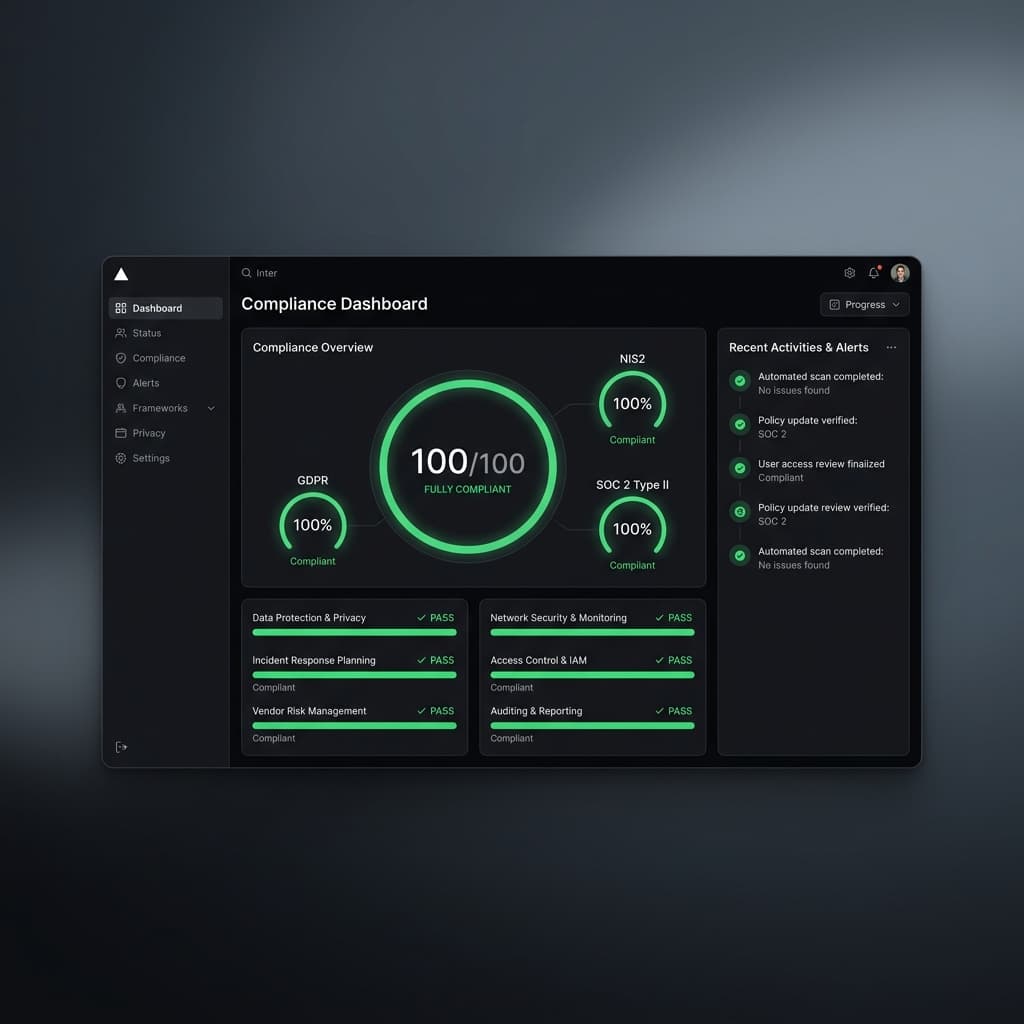
Am 2. August 2026 tritt der Rechtsrahmen der Europäischen Union für Hochrisiko-KI-Systeme vollständig in Kraft. Gleichzeitig gilt die NIS2-Richtlinie inzwischen in allen 27 EU-Mitgliedstaaten und führt eine direkte persönliche Haftung von Geschäftsführern und technischen Leitern für Fahrlässigkeit in der Cybersicherheit ein.
Wenn dein SaaS-Unternehmen Kunden im Europäischen Wirtschaftsraum bedient, ist Compliance keine juristische Abstraktion mehr, die man in jährliche Updates der Datenschutzerklärung abschiebt. Europäische Einkaufsteams von Unternehmen in Deutschland, Frankreich und den nordischen Ländern lehnen inzwischen Softwareanbieter ab, die keinen technischen Nachweis der Compliance mit dem EU AI Act, NIS2 und der DSGVO erbringen können.
Verstöße ziehen existenzbedrohende Geldbußen nach sich: bis zu 35.000.000 € oder 7 % des weltweiten Jahresumsatzes bei Verstößen gegen den EU AI Act und bis zu 10.000.000 € oder 2 % des Umsatzes nach NIS2.
Diese technische Blaupause übersetzt europäische Rechtsvorschriften direkt in konkrete Datenbankschemata, kryptografische Logging-Muster und Infrastrukturanforderungen.
1. Einstufung: Gilt der EU AI Act für deine Anwendung?
Die Verordnung legt ein risikobasiertes Einstufungsschema fest:
- Verbotene Systeme (Artikel 5): Social-Scoring-Systeme, kognitive Verhaltensmanipulation, biometrische Kategorisierung anhand sensibler Merkmale. Vollständig verboten.
- Hochrisiko-KI-Systeme (Anhang III): Software für Bewerberauswahl, CV-Parsing, Bildungsbewertung, Kreditscoring, Bewertung von Gesundheitsrisiken und den Betrieb kritischer Infrastruktur.
- KI mit allgemeinem Verwendungszweck (GPAI): Foundation Models (Anthropic, OpenAI, Mistral).
- Spezifisches Transparenzrisiko (Artikel 50): Interaktive Konversationsagenten (Chatbots), Erzeugung von Deepfakes/synthetischen Medien und biometrische Emotionserkennung.
Wenn dein B2B-SaaS LLMs nutzt, um Sales-Leads zu bewerten, Bewerbungen zu ranken oder Finanz- bzw. Medizinberatung zu automatisieren, wird dein Produkt als Hochrisiko eingestuft.
Selbst für gewöhnliche SaaS-Anwendungen mit einem KI-Assistenten oder einer Textgenerierungsfunktion gelten rechtlich die Transparenzpflichten nach Artikel 50: Du musst Nutzer klar darüber informieren, dass sie mit einem KI-System interagieren, und maschinell erzeugte Ausgaben mit Wasserzeichen versehen oder kennzeichnen.
2. Übersetzung in Code, Artikel für Artikel (Pflichten für Hochrisiko-Systeme)
Artikel 12: Automatische Ereignisprotokollierung
Hochrisiko-KI-Systeme müssen über ihren gesamten Lebenszyklus eine automatische technische Protokollierung umsetzen, um Rückverfolgbarkeit zu garantieren.
Du musst Folgendes aufzeichnen: - Den genauen Prompt-Input und die Completion-Antwort. - Zeitstempel in Millisekunden, synchronisiert per NTP. - Identität von Nutzer und Mandant. - Einen kryptografischen SHA-256-Integritäts-Hash, der sicherstellt, dass Logs nicht nachträglich verändert werden können. - Eine Aufbewahrungsfrist von mindestens 6 Monaten.
// lib/server/audit-logger.ts
import { prisma } from '@/lib/db';
import crypto from 'node:crypto';

export async function logAIInference(entry: {
  userId: string;
  tenantId: string;
  model: string;
  prompt: string;
  response: string;
  latencyMs: number;
}) {
  const hash = crypto
    .createHash('sha256')
    .update(`${entry.userId}:${entry.prompt}:${entry.response}:${Date.now()}`)
    .digest('hex');

  await prisma.aiAuditLog.create({
    data: {
      userId: entry.userId,
      tenantId: entry.tenantId,
      model: entry.model,
      promptTokens: entry.prompt.length,
      completionTokens: entry.response.length,
      latencyMs: entry.latencyMs,
      integrityHash: hash,
      createdAt: new Date(),
    },
  });
}
Artikel 14: Human-in-the-Loop-Override & Not-Aus (Kill-Switch)
Die Softwarearchitektur muss menschliche Bediener in die Lage versetzen, das System zu überwachen, Anomalien zu erkennen und autonome Ausführungen zu übersteuern oder sofort zu stoppen.
Du musst Folgendes bauen:
1. Ein administratives Override-Dashboard, mit dem menschliche Bediener automatisierte Einstufungen rückgängig machen können.
2. Einen sofort wirksamen globalen Kill-Switch (ai_inference_enabled = false), in Redis gecacht, der die KI-Generierung innerhalb von 50ms stoppt, ohne die zentrale Webanwendung zum Absturz zu bringen.
// lib/server/ai-guard.ts
import { redis } from '@/lib/redis';

export async function assertAIInferenceAllowed(): Promise<void> {
  const isKilled = await redis.get('KILL_SWITCH_AI_INFERENCE');
  if (isKilled === 'true') {
    throw new Error('503 Service Unavailable: AI inference temporarily suspended by administrator');
  }
}
Artikel 15: Cybersicherheit & Robustheit gegenüber Angriffen
Hochrisiko-KI-Systeme müssen widerstandsfähig gegen Ausnutzungsversuche Dritter sein, darunter: - Prompt Injection & Jailbreaks: Erzwingen struktureller Eingabegrenzen. - Model Poisoning: Strenge kryptografische Validierung der Embeddings in der Vektordatenbank. - Datenexfiltration: Filterung ausgehender Inhalte, bevor LLM-Completions Endnutzern angezeigt werden.
3. NIS2-Richtlinie: Verpflichtende Sicherheitskontrollen für SaaS-Anbieter
Die NIS2-Richtlinie legt strenge Mindestanforderungen an die Cybersicherheit entlang der gesamten digitalen Lieferkette fest:
1. Verpflichtende Multi-Faktor-Authentifizierung (MFA)
Artikel 21(2)(j) schreibt ausdrücklich MFA oder Lösungen zur kontinuierlichen Authentifizierung für alle Systeme vor, die auf Unternehmens- oder Kundendaten zugreifen. Wenn dein Admin-Dashboard oder Kunden-Workspace Logins nur mit Passwort als einzigem Faktor erlaubt, verstößt du gegen NIS2.
2. Die 24-Stunden-Meldepflicht für Vorfälle
Wenn ein erheblicher Sicherheitsvorfall eintritt: - Frühwarnung: Muss innerhalb von 24 Stunden bei der zuständigen nationalen Behörde eingereicht werden. - Meldung des Vorfalls: Detaillierte erste Bewertung innerhalb von 72 Stunden. - Abschlussbericht: Umfassendes Post-Mortem innerhalb von 1 Monat.
Deine Infrastruktur muss automatisierte Telemetrie-Hooks enthalten, die dein internes Security-Bereitschaftsteam in dem Moment benachrichtigen, in dem eine ungewöhnliche Rate an Autorisierungsfehlern oder ein massiver Datenabfluss beobachtet wird.
3. Sicherheit der Lieferkette (Open Source von Drittanbietern)
Nach Artikel 21(2)(d) sind Organisationen rechtlich für Schwachstellen in Drittanbieter-Paketen ihres Abhängigkeitsgraphen verantwortlich. Automatisiertes Scannen gegen die Datenbanken von OSV.dev und CVE ist Pflicht.
4. DSGVO Artikel 17: Die Pipeline für das Recht auf Löschung
Europäische Aufsichtsbehörden testen die DSGVO-Compliance häufig mit einer einzigen operativen Frage: Was passiert, wenn ein Nutzer auf „Konto löschen“ klickt?
Wenn dein System in Postgres einfach nur einen Soft-Delete-Boolean is_deleted = true umschaltet, verstößt du gegen Artikel 17.
Eine konforme Löschpipeline muss kaskadierende Hard-Deletes ausführen: 1. Primäre Datenbank: Nutzerdatensätze in Postgres/MySQL anonymisieren oder dauerhaft löschen. 2. Caches: Aktive JWT-Tokens und Sessions aus Redis entfernen. 3. Auftragsverarbeiter von Drittanbietern: API-Aufrufe absetzen, um Kundendatensätze in Stripe, PostHog und Resend zu löschen. 4. Vektor-Embeddings: Nutzerspezifische Dokument-Embeddings aus Pinecone oder pgvector entfernen.
5. Checkliste zur technischen Due Diligence für Enterprise-SaaS
Bevor du auf dem europäischen Markt verkaufst, stelle sicher, dass dein Repository diese Prüfungen besteht:
- [ ] Jeder API-Endpunkt mit sensiblen Daten erzwingt Session-Authentifizierung.
- [ ] Multi-Faktor-Authentifizierung (TOTP / WebAuthn) ist für Administratorkonten verpflichtend.
- [ ] Die Datenbank enthält ein unveränderliches Audit-Log mit Zeitstempeln für alle KI-Inferenzereignisse.
- [ ] Ein automatisierter Endpunkt zur Kontolöschung bereinigt Drittanbieter-Dienste innerhalb von 30 Tagen.
- [ ] Alle npm/PyPI-Abhängigkeiten werden kontinuierlich auf CVEs gescannt, ohne eine einzige kritische Schwachstelle.
- [ ] Ein Not-Aus-Kill-Switch ist bereitgestellt, um KI-Modelle bei Betriebsanomalien abzuschalten.
Automatisiere dein EU-Compliance-Audit mit Bryxe Shield
64 einzelne Gesetzesartikel aus DSGVO, NIS2, EU AI Act und DORA manuell abzugleichen, erfordert wochenlange spezialisierte Security-Beratung.
Bryxe Shield automatisiert diese Prüfung in 60 Sekunden: - Scannt deine Codebasis automatisch gegen regulatorische Artikel. - Bewertet Verschlüsselung, MFA, Datenbereinigung und Logging-Mechanismen. - Erstellt einen auditfähigen, herunterladbaren Compliance-Bericht als PDF.
Starte noch heute deine Bewertung der Compliance-Bereitschaft auf bryxe.app/eu-compliance.